Mengamankan Halaman Login dari Serangan Brute Force | Dengan .htaccess dan .htpasswd
Halooo… Assalamualaikum .. 🙂
Hampir setengah bulan gak posting . Lagi sibuk Ujian Sekolah . Mumpung ada waktu kali ini saya mau share cara mengamankan halaman Login dari serangan Brute Force. Sebenarnya trik ini berlaku untuk semua website ya , tapi kali ini tutorialnya saya ambil WordPress . kalo untuk CMS lain bisa menyesuaikan sendiri .
Beberapa waktu lalu saya sudah share cara hack wordpress dengan bruteforce . Kenapa hal itu bisa dilakukan ? Jawabannya adalah siapapun bisa masuk ke halaman login dengan bebas. 🙂
Contoh :

Nah , kita bisa menambahkan autentikasi ganda pada halaman login tersebut dengan .htaccess dan .htpassword .
Untuk langkah langkah nya , silahkan simak dibawah 🙂
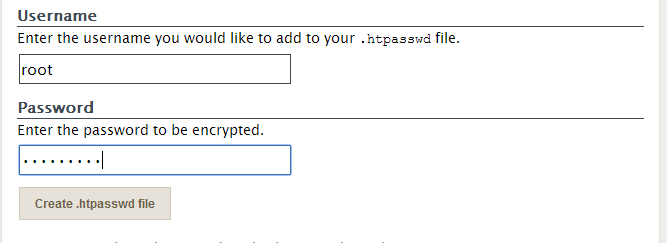
Pertama, buka link Htpassword Generator untuk membuat htpasswd.
maka kalian akan mendapatkan hasil dari htpasswd tadi.
Contoh :
root:$apr1$9tm1H5av$QqilLDZWJoLi/RzvESU.01
$apr1$9tm1H5av$QqilLDZWJoLi/RzvESU.01 adalah enkripsi dari kata superuser .
Untuk lebih jelasnya lihat gambar :
Langkah selanjutnya , masuk ke cPanel / hosting kalian lalu buat file dengan nama .htpasswd di direktori /wp-admin/
isi dengan root:$(apr1$9tm1H5av$QqilLDZWJoLi/RzvESU.01 ( user dan password sesuai dengan yang telah kalian buat ).
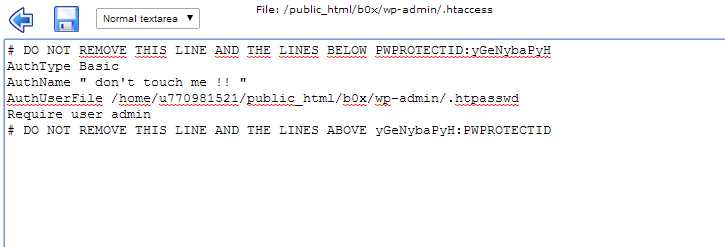
Masih di direktori wp-admin , buat file dengan nama .htaccess dan isi dengan kode berikut :
DO NOT REMOVE THIS LINE AND THE LINES BELOW PWPROTECTID:yGeNybaPyH
AuthType Basic
AuthName ” don’t touch me !! “
AuthUserFile [dir lokasi htpasswd]/.htpasswd
Require user admin
DO NOT REMOVE THIS LINE AND THE LINES ABOVE yGeNybaPyH:PWPROTECTID
Dir lokasi htpasswd maksudnya adalah letak file htpassword dibuat . Dimulai dari home root
Contoh :
/home/u770981521/public_html/b0x/wp-admin/.htpasswd
Lihat gambar untuk lebih jelas nya :
Save , dan selasai !
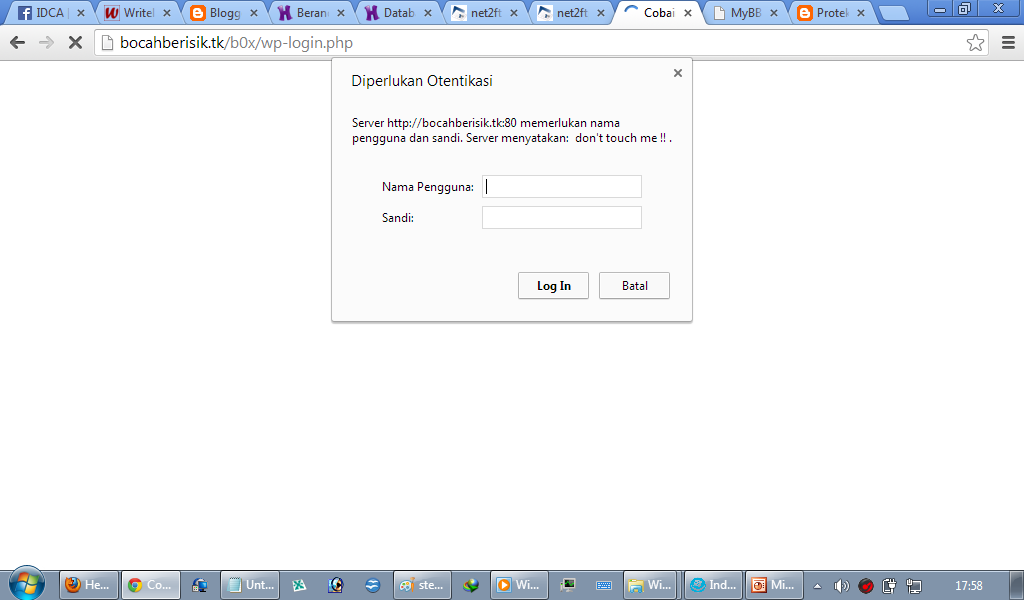
Hasilnya , jika seseorang ingin masuk ke halaman login harus memasukkan autentifikasi terlebih dahulu 🙂
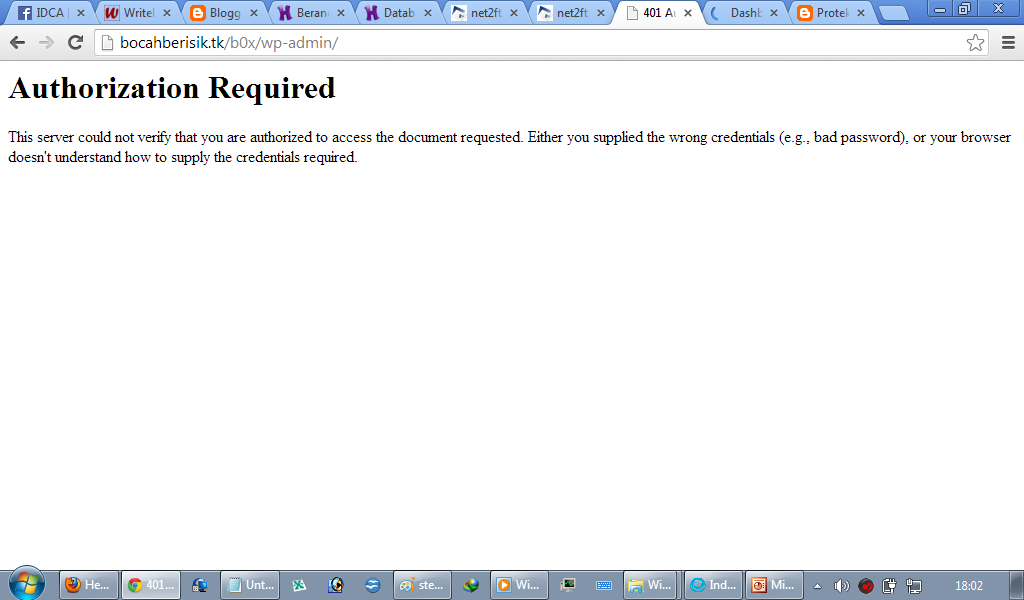
dan ketika data yang dimasukkan salah , maka halaman login tidak akan terbuka 😀
Sekian tutorial kali ini, semoga bermanfaat 🙂

Komentar